01
ອັດຕະລັກຫຼັກ (Root identity)
ອັດຕະລັກພື້ນຖານ ທີ່ຖືກອອກແບບມາໃຫ້ຢູ່ພາຍໃຕ້ການຄວບຄຸມຂອງບຸກຄົນນັ້ນໆໂດຍສະເພາະ.
Addressable Identity · Zeredi Protocol
ຕົວຕົນຂອງທ່ານມີຫຼາຍກວ່າມິງໂປຣໄຟລ໌ດຽວ. Zeredi ຂໍນຳສະເໜີ Addressable Identity: ວິທີການແບບໂມດູນທີ່ຊ່ວຍໃຫ້ທ່ານສະແດງຕົວຕົນໄດ້ຕາມຄວາມເໝາະສົມຂອງແຕ່ລະສະຖານະການ.
ທີ່ຜ່ານມາ ໂປຣໄຟລ໌ເປັນວິທີທີ່ດີໃນການເຮັດໃຫ້ຄົນອື່ນຄົ້ນຫາ ແລະ ຮູ້ຈັກເຮົາໃນໂລກອອນລາຍ. ແຕ່ເມື່ອຊີວິດດິຈິຕອນຂອງເຮົາກວ້າງຂຶ້ນ, ຂໍ້ມູນທີ່ຖືກຕັ້ງຄ່າໄວ້ແບບດຽວບໍ່ສາມາດສະແດງທຸກດ້ານຂອງຕົວຕົນເຮົາໄດ້.
ເຮົາມັກຈະປ່ຽນບົດບາດໄປຕາມສະຖານະການ: ເປັນເພື່ອນຮ່ວມງານໃນຫ້ອງປະຊຸມ, ເປັນຄູ່ຄິດໃນກຸ່ມຮຽນ, ແລະ ເປັນສະມາຊິກໃນຄອບຄົວເມື່ອຢູ່ບ້ານ. Zeredi ຈຶ່ງກຳລັງພັດທະນາຮູບແບບອັດຕະລັກທີ່ສາມາດຮອງຮັບຄວາມຫຼາກຫຼາຍເຫຼົ່ານີ້ໄດ້.
Addressable Identity ປ່ຽນຈຸດສຸມຈາກການເກັບໂປຣໄຟລ໌ດຽວ ມາເປັນການເລືອກນຳສະເໜີຕົວຕົນທີ່ເໝາະສົມກັບການຕິດຕໍ່ສື່ສານໃນແຕ່ລະຄັ້ງ. ອັດຕະລັກຫຼັກ (Root Identity) ຂອງບຸກຄົນຍັງຄົງຢູ່ພາຍໃຕ້ການຄວບຄຸມຂອງເຈົ້າຂອງ, ໃນຂະນະທີ່ການນຳສະເໜີຕົວຕົນຕາມສະຖານະການຈະປັບປ່ຽນໄປຕາມຄວາມເໝາະສົມ.
ລະບົບລຳດັບຊັ້ນທີ່ເຊື່ອມຕໍ່ອັດຕະລັກທີ່ຄົງທີ່ ເຂົ້າກັບສະຖານະການ ແລະ ລາຍລະອຽດທີ່ສຳຄັນໃນຂະນະນັ້ນ.
01
ອັດຕະລັກພື້ນຖານ ທີ່ຖືກອອກແບບມາໃຫ້ຢູ່ພາຍໃຕ້ການຄວບຄຸມຂອງບຸກຄົນນັ້ນໆໂດຍສະເພາະ.
02
ການນຳສະເໜີຕົວຕົນສະເພາະຕາມສະຖານະການ ໂດຍຈະສະແດງສະເພາະຂໍ້ມູນທີ່ກ່ຽວຂ້ອງກັບການສື່ສານນັ້ນໆ.
03
ໜ່ວຍຂໍ້ມູນແບບໂມດູນ ເຊັ່ນ: ຄວາມມັກ, ໃບຢັ້ງຢືນ ຫຼື ລາຍລະອຽດອື່ນໆ ທີ່ອາວະຕາສາມາດນຳມາໃຊ້ເພື່ອສະແດງຂໍ້ມູນໃຫ້ຖືກຕ້ອງຕາມສະຖານະການ.
ອາວະຕາແຕ່ລະອັນສາມາດມີ Handle ທີ່ແຕກຕ່າງກັນ: ເຊິ່ງເປັນທີ່ຢູ່ທີ່ຊ່ວຍລະບຸວ່າທ່ານກຳລັງໃຊ້ຕົວຕົນໃນສະຖານະການໃດ. ຕົວຢ່າງນີ້ຈະສະແດງໃຫ້ເຫັນ Handle ຂອງລະບົບ ແລະ Handle ທີ່ກຳນົດເອງ, ລວມທັງການຕັ້ງຄ່າວ່າ ອາວະຕານັ້ນເປັນແບບສາທາລະນະ ຫຼື ເປັນສ່ວນຕົວ.
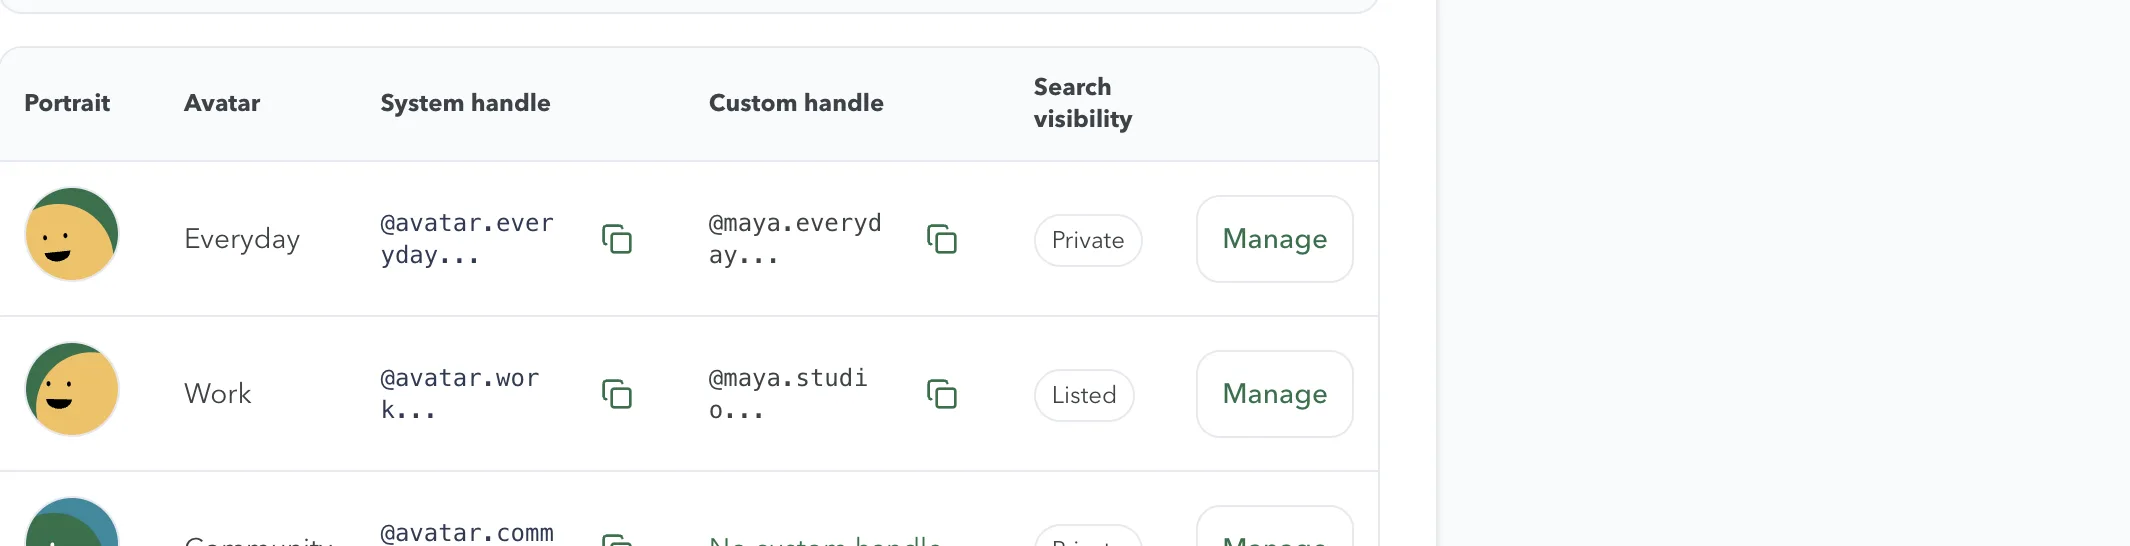
ຈັດການບົດບາດຂອງທ່ານ ແທນທີ່ຈະໃຊ້ ບີໂອ (Bio) ດຽວສຳລັບທຸກຢ່າງ. ແຍກເລື່ອງສ່ວນຕົວ ແລະ ເລື່ອງວຽກໃຫ້ຊັດເຈນ ແລະ ເລືອກໄດ້ວ່າຈະແບ່ງປັນຂໍ້ມູນໃດໃນພື້ນທີ່ດິຈິຕອນທີ່ແຕກຕ່າງກັນ.
ຂໍ້ມູນອັດຕະລັກທີ່ມີໂຄງສ້າງຊັດເຈນ ຊ່ວຍໃຫ້ຊອບແວສາມາດລະບຸຄວາມມັກ ຫຼື ລາຍລະອຽດທີ່ຈຳເປັນສຳລັບການເຮັດວຽກໄດ້ທັນທີ, ແທນທີ່ຈະຕ້ອງເດົາຈາກໂປຣໄຟລ໌ລວມໆ.
ເປົ້າໝາຍການອອກແບບແມ່ນເພື່ອໃຫ້ຂໍ້ມູນທີ່ກ່ຽວຂ້ອງຖືກແຍກອອກຈາກຂໍ້ມູນອື່ນໆໄດ້ງ່າຍຂຶ້ນ. ໃນປັດຈຸບັນ ຍັງບໍ່ທັນມີການເຊື່ອມຕໍ່ໂດຍກົງກັບ AI-agent.
ອັດຕະລັກບໍ່ໄດ້ຈຳກັດຢູ່ພຽງແຕ່ບັນຊີຜູ້ໃຊ້ບຸກຄົນເທົ່ານັ້ນ. ໂປຣໂຕຄອນນີ້ຖືກອອກແບບມາເພື່ອເປັນພື້ນຖານໃຫ້ກັບອົງປະກອບຕ່າງໆ ທີ່ຕ້ອງການການລະບຸຕົວຕົນໃນໂລກດິຈິຕອນ:
Zeredi ເລີ່ມຕົ້ນຈາກບຸກຄົນ: ໂດຍການສ້າງພື້ນຖານສຳລັບອັດຕະລັກທີ່ນຳໂດຍມະນຸດ ກ່ອນທີ່ຈະຂະຫຍາຍຮູບແບບນີ້ໄປສູ່ກຸ່ມຄົນ ແລະ ລະບົບອື່ນໆ.
ລົງທະບຽນລໍຖ້າປັດຈຸບັນ Zeredi ຢູ່ໃນຊ່ວງ Closed Preview. ໜ້ານີ້ອະທິບາຍເຖິງທິດທາງຂອງໂຄງສ້າງ, ບໍ່ແມ່ນການບໍລິການລະບຸອັດຕະລັກທີ່ໃຊ້ງານໄດ້ຈິງ ຫຼື ການເຊື່ອມຕໍ່ກັບ AI-agent ໃນຂະນະນີ້.
ກັບໄປທີ່ Engineering