工程方向 · Signcards
Signcard 是 Zeredi 可复用上下文的最小单元。
相关信息。可复用的上下文。无需用一个个人资料来代表你的全部生活。
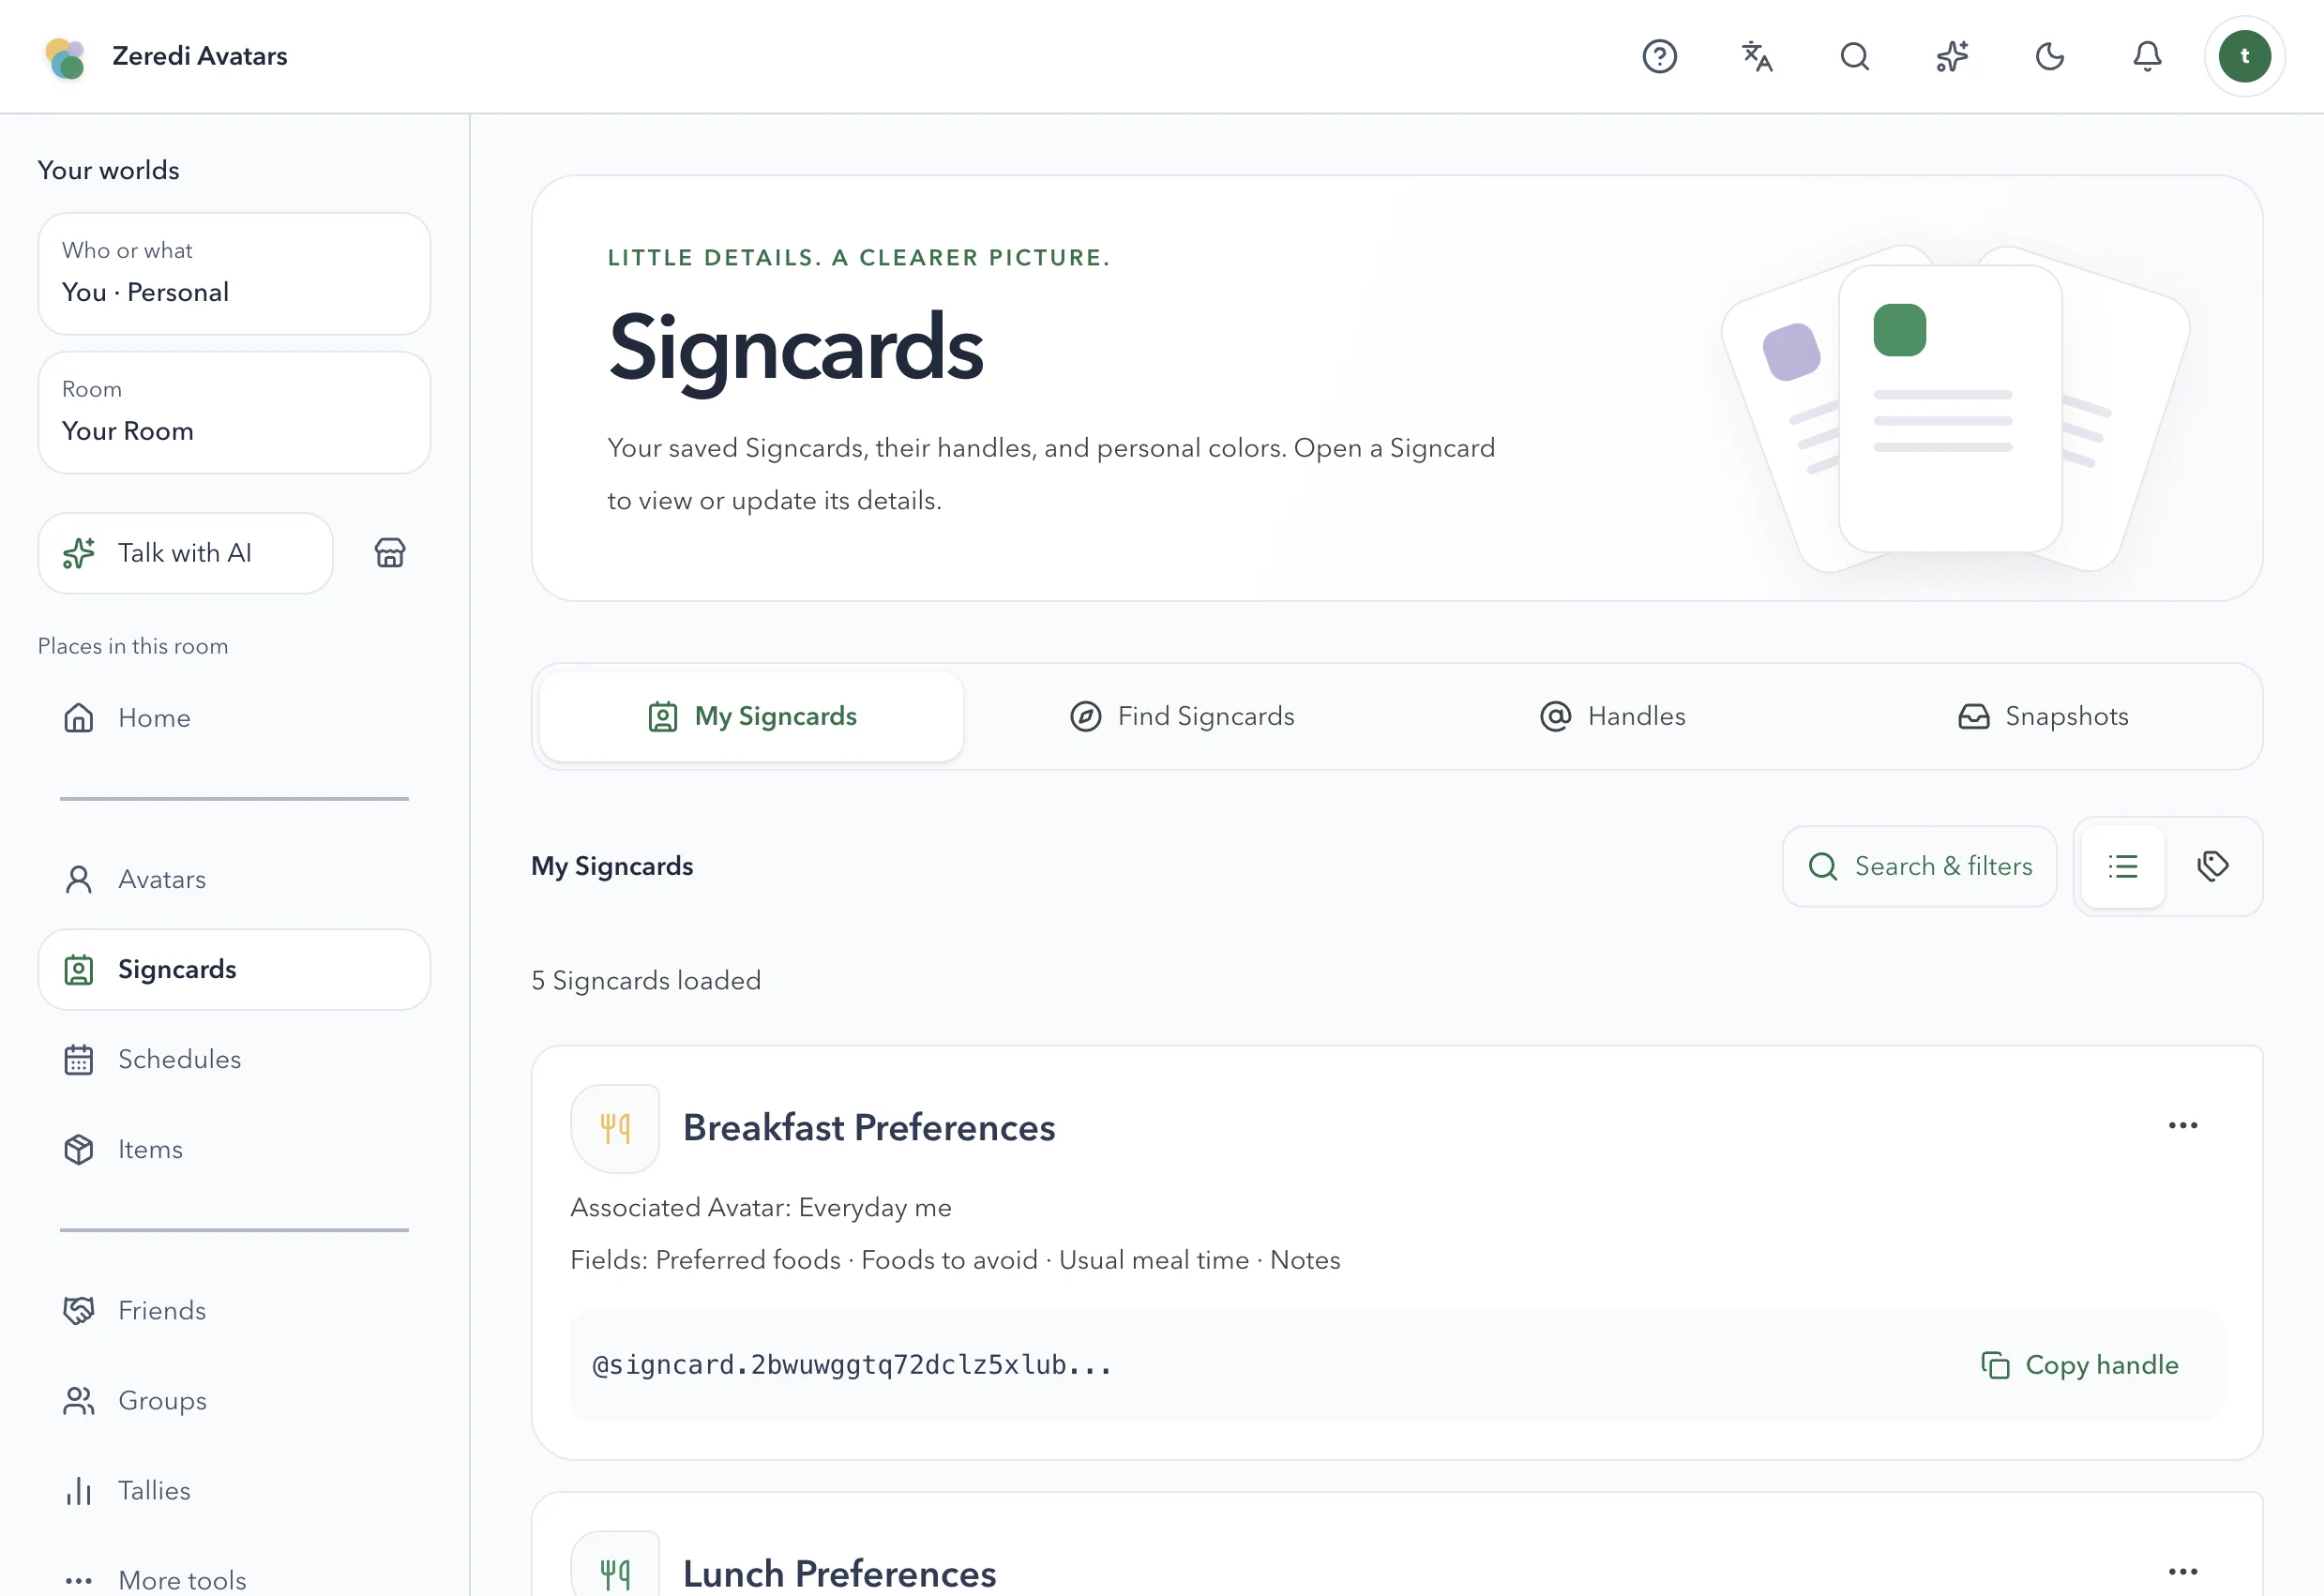
什么是 Signcard?
Signcard 将一组有意义的相关信息整合在一起。它是模块化、结构化的数据,而非对个人的定义。
其界限在于哪些信息是相互关联的,而不是包含关于你的所有事情。
Signcard 与个人档案(profile)有什么区别?
个人档案通常是将各种信息汇总,以便在某个应用或服务中呈现一个人的形象。而 Signcard 的角色更专注:它组织那些在不同场景下都可能相关的关联信息。在 Zeredi 的设计模型中,虚拟分身(avatars)将身份的不同侧面带入具体场景,而 Signcard 则为这些场景提供所需的信息支撑。两者都不是为了代表一个人的全部。
整理相关信息的简单方式。
只要是能用电子表格呈现的内容,你都可以将其想象成 Signcard。一个标签,一个值,以及一些相关的细节——而不是将你的全部身份都放在一张表里。
| 标签 | 数值 |
|---|---|
| 姓名 | 示例姓名 |
| 备注 | 简短描述 |
整理信息并不意味着会自动将其共享。
不同的标签,相同的信息。
同一个应用在英文中可能显示为“Name”,而在西班牙文中显示为“Nombre”。仅仅更改标签的语言,并不会改变用户输入的内容。
翻译仍需谨慎。翻译后的标签并不会自动翻译用户的回答,也无法保证在所有语境下含义完全一致。
探索 Signcards 的多语言支持同一个 Signcard 能在不同场景下使用吗?
是的,在预设模型中。信息可以在多个场景中发挥作用,但并不意味着在任何地方都相关。
复用信息而非重新创建。每次使用仍需具备正确的范围和授权的访问权限。
相关性不等于权限。复用信息并不保证最终结果。
企业也有虚拟分身吗?适用于商业场景的 Signcards选择 Signcard 意味着会自动分享它吗?
在我们的设计模型中,答案是否定的。记录信息、将其引入分身场景以及授予他人访问权限是三个独立的决策。拥有读取信息的权限并不意味着自动获得了修改信息、将其转发或代表该用户采取行动的授权。
记录 Signcard 并不等同于同意分享。身份验证、服务请求或匹配结果本身并不会授予访问权限。我们的设计方向是“范围限定使用”:仅为请求目的提供获准的数据。读取、修改或将数据传递给他人、服务或智能体,都需要相应的独立权限。
AI 智能体如何使用 Signcard?
提供正确的上下文,而非整个生活轨迹。AI 助手可以使用你特意提供的信息,而不是通过完整的个人资料进行猜测。建议并不代表已确认的偏好。
访问权限不等于执行权限。这些是建议的用途,而非目前可用的第三方连接。
探索 AI 智能体的设计方向本文旨在解释工程概念,而非最终确定的架构、传输协议或可用集成。公开演示使用的是虚拟数据;它们不会创建、保存、检索或传递实际的 Signcard 或虚拟形象数据。